

En el submundo de las amenazas cibernéticas avanzadas persistentes (APT), pocos grupos han demostrado una capacidad de adaptación y evolución tan notable como Nimbus Manticore, un actor de amenaza iraní afiliado al Cuerpo de Guardianes de la Revolución Islámica (IRGC).
Este grupo, conocido bajo múltiples alias por diferentes investigadores, por ejemplo: UNC1549 (Mandiant/Google), Smoke Sandstorm (Microsoft), Screening Serpens (Palo Alto Networks Unit 42), e Iranian Dream Job (ClearSky), ha estado operando activamente desde al menos junio de 2022, con un enfoque constante en sectores de defensa, aeroespacial, aviación y telecomunicaciones.
Su herramienta emblemática, TWOSTROKE, un backdoor personalizado escrito en C++ que utiliza conexiones SSL-encriptadas por TCP/443, representa solo una pieza de un ecosistema de malware en constante expansión que incluye túneles WebSocket, reverse SSH shells, RATs multiplataformas e incluso malware basado en Node.js y JavaScript.
Este informe ofrece un análisis de Nimbus Manticore, su evolución, sus herramientas, con especial atención a TWOSTROKE y sus variantes, sus campañas recientes, y las medidas de defensa que organizaciones e individuos deben adoptar para mitigar esta amenaza.
Origen y atribución
Nimbus Manticore opera bajo la dirección estratégica del IRGC, el brazo de élite de las Fuerzas Armadas de Irán responsable de operaciones de inteligencia y seguridad externa.
La atribución a este grupo se basa en múltiples factores convergentes: infraestructura de comando y control alojada en servicios en la nube de Microsoft Azure y Cloudflare, patrones de phishing con temáticas de empleo que reflejan técnicas empleadas por otros actores iraníes, y el uso de certificados digitales robados de entidades como SSL.com.
Google Mandiant, en su informe de febrero de 2024 titulado “When Cats Fly: Suspected Iranian UNC1549 Targets Israeli and Middle East Aerospace and Defense Sectors”, estableció las primeras conexiones formales entre UNC1549 y las actividades de Nimbus Manticore.
Posteriormente, Check Point Research adoptó el nombre “Nimbus Manticore” para referirse al mismo grupo, mientras que Kaspersky lo cataloga como “Mirage Kitten” —un término que abarca no solo a Nimbus Manticore sino también a actores relacionados con el ecosistema iraní.
La motivación principal del grupo es el espionaje cibernético en apoyo a los intereses estratégicos de Irán, particularmente en contextos de tensión geopolítica regional.
Durante el conflicto en curso en Medio Oriente, la actividad del grupo se ha intensificado significativamente, con campañas documentadas durante Operation Epic Fury (la campaña militar estadounidense contra Irán lanzada el 28 de febrero de 2026).
Evolución del Toolset
La evolución del toolkit de Nimbus Manticore es un caso de estudio fascinante sobre cómo un grupo de amenaza puede madurar técnicamente en menos de cuatro años. La siguiente cronología ilustra esta progresión:
Fase 1: MINIBIKE (Junio 2022)
La primera iteración conocida del malware del grupo, MINIBIKE, era un backdoor básico escrito en C++ con comunicación C2 en servidores ubicados en Irán. Los vectores de distribución se basaban en señuelos de SharePoint y OneDrive, dirigidos a empleados de organizaciones objetivo con ofertas de empleo ficticias.
Fase 2: LIGHTRAIL (Noviembre 2022)
LIGHTRAIL introdujo la capacidad de túnel WebSocket, basado en el proyecto open-source Lastenzug. Este desarrollo permitió al grupo establecer canales de comunicación más sigilosos a través de Azure App Service, marcando una transición hacia infraestructuras más resilientes y difíciles de rastrear.
Fase 3: MINIBUS (Agosto 2023)
MINIBUS representó una versión mejorada del backdoor con mayor flexibilidad operativa. Los temas de los señuelos de phishing evolucionaron para reflejar eventos geopolíticos contemporáneos, como el conflicto Israel-Hamas.
Fase 4: MiniJunk (Septiembre 2025)
MiniJunk incorporó ofuscación basada en LLVM, el uso de certificados digitales robados de SSL.com para firmar sus binarios, y una infraestructura C2 distribuida entre Cloudflare y Azure. Esta fase marcó un salto significativo en sofisticación técnica.
Fase 5: MiniFast y MiniUpdate (Mayo 2026)
La aparición de MiniFast y MiniUpdate durante Operation Epic Fury representó un punto de inflexión. MiniFast, un backdoor con una arquitectura basada en API que utiliza intercambios de datos en formato JSON con 13 opcodes, es el primero del grupo que muestra evidencias claras de desarrollo asistido por inteligencia artificial. Los investigadores de Check Point observaron patrones de codificación característicos del uso de LLMs: manejo excesivo de errores, nombres de funciones descriptivos y verbosos, mensajes de estado detallados y organización modular a pesar de la simplicidad del malware.
MiniUpdate, por su parte, es un RAT que explota AppDomainManager hijacking con 16-18 opcodes y técnicas avanzadas de evasión de EDR.
Fase 6: NodeRabbit y PollCat (Septiembre 2026)
El descubrimiento más reciente y sorprendente es la adopción de Node.js y JavaScript como plataformas de malware. NodeRabbit es un RAT multiplataforma (Windows, Linux, macOS) con 23 comandos, entregado a través de desafíos de programación trojanizados en LinkedIn y otras plataformas de empleo. PollCat, escrito en JavaScript ofuscado, utiliza el mismo vector de distribución. Este es el primer caso documentado públicamente de un grupo APT iraní utilizando malware basado en Node.js, lo que amplía dramáticamente su alcance potencial.
La línea TWOSTROKE
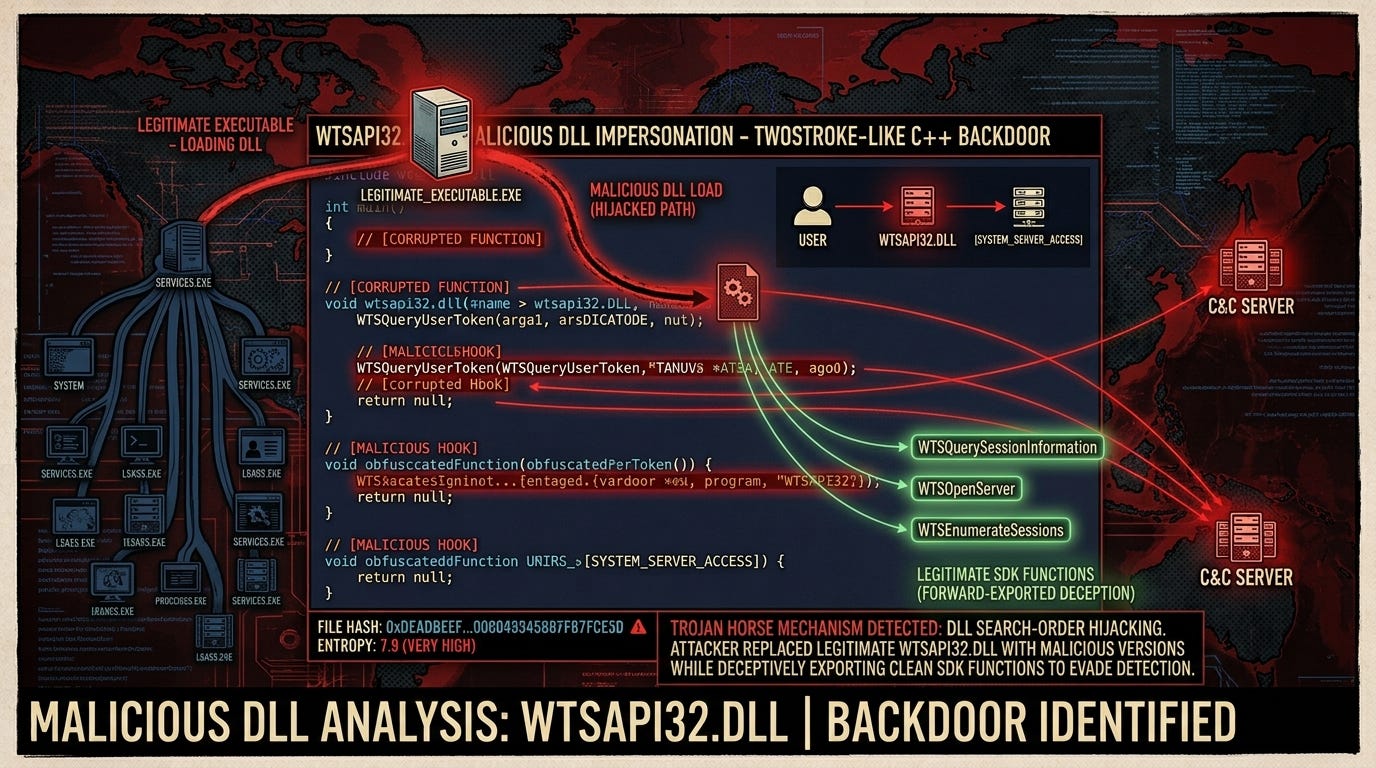
TWOSTROKE, documentado por Mandiant en su informe de noviembre de 2025 “Frontline Intelligence: Analysis of UNC1549 TTPs, Custom Tools, and Malware Targeting the Aerospace and Defense Ecosystem”, representa la línea base de backdoors del grupo. Escrito en C++, utiliza conexiones SSL-encrypted por TCP/443 para comunicarse con sus controladores.
Las funcionalidades de TWOSTROKE incluyen:
Subida y descarga de archivos entre el sistema víctima y el C2
Ejecución de comandos shell y archivos
Ejecución de DLL en memoria (reflective DLL injection)
Enumeración de directorios y eliminación de archivos
Recopilación de información del sistema: nombre de usuario, nombre completo de la máquina
El mecanismo de generación de ID único de TWOSTROKE es particularmente ingenioso: obtiene el nombre DNS completamente cualificado de la máquina vía GetComputerNameExW(ComputerNameDnsFullyQualified), aplica XOR con una clave estática, convierte el resultado a hexadecimal, toma los primeros 8 caracteres y los invierte. Este identificador se utiliza para diferenciar sesiones de múltiples víctimas sin recurrir a un registro centralizado.
El formato de respuesta del C2 utiliza codificación hexadecimal con @##@ como separador de campos, un diseño simple pero efectivo que permite al controlador parsear respuestas de múltiples agentes simultáneamente.
La comunicación se realiza mediante HTTPS POST a endpoints de Azure App Service, lo que permite al tráfico mezclarse con el tráfico legítimo de la plataforma.
Group-IB identificó una nueva muestra de TWOSTROKE con diferencias significativas respecto a la versión documentada por Mandiant, el hallazgo más revelador fue la infraestructura asociada a los dominios locat[.]sbs y tiktok-u[.]sbs, descubiertos al pivotar desde el C2 conocido, tras la suspensión de tiktok-u[.]sbs por el registrador, los subdominios en locat[.]sbs mantuvieron la misma resolución DNS, lo que sugiere que los operadores prepararon infraestructura de respaldo con anticipación.
La presencia de servidores en Rusia, Seychelles, y Alemania, combinada con subdominios que imitan códigos de países objetivos (UAE, Arabia Saudita, UK, Bélgica, Canadá, Australia, Japón), sugiere una infraestructura de proxy con propósito de:
Anonimización: Saltar múltiples nodos para ocultar la procedencia del tráfico C2.
Perfilado de objetivos: Subdominios con códigos de país pueden indicar segmentación de víctimas por nacionalidad o región.
Resiliencia: Si un nodo es desmantelado, el tráfico se redirige a través de nodos alternativos.
Campañas Recientes
Campaña 1: Rising Tensions (Febrero 2026)
En medio de la escalada de tensiones entre EE.UU., Israel e Irán, Nimbus Manticore lanzó una campaña global de phishing dirigida a sectores de software y aviación. La técnica principal fue AppDomain Hijacking, una evolución respecto al DLL sideloading habitual.
El señuelo consistía en una oferta de empleo ficticia de Accenture, dirigida a víctimas en Arabia Saudita y Australia. El archivo ZIP descargado contenía un ejecutable firmado por Microsoft (Setup.exe), un archivo de configuración .config malicioso que apuntaba a uevmonitor.dll (el primer cargador), y una DLL legítima (Interop.TaskScheduler.dll).
El cargador uevmonitor.dll validaba que estaba siendo cargado específicamente por el proceso Setup.exe y mostraba un mensaje de error falso —”Couldn’t connect to survey server”— para reducir la sospecha del usuario. La segunda etapa extraía y desplegaba el backdoor MiniJunk en el directorio AppData\Local\Packages\, utilizando un ejecutable legítimo para sideloading de DLL.
Campaña 2: Durante Operation Epic Fury (Febrero-Marzo 2026)
Esta campaña marcó la introducción de varias técnicas nuevas. Además del phishing con temáticas aéreas, el grupo utilizó un instalador de Zoom trojanizado como parte de una campaña de phishing con invitaciones de reuniones falsas. La cadena de infección era notablemente sofisticada:
Primera etapa: Ejecución de Setup.exe (Microsoft-signed) con AppDomain Hijacking apuntando a InitInstall.dll.
Despliegue de la primera carga: El cargador muestra una ventana falsa de progreso de instalación mientras lanza el instalador legítimo de Zoom (Zoom_cm.exe).
Persistencia mediante secuestro de tarea: El malware monitorea la creación de la tarea programada ZoomUpdateTaskUser-<SID> y la modifica para ejecutar el segundo cargador.
Segunda etapa: Los archivos se copian a C:\Users\<USER>\AppData\Local\Zoom\bin\update, donde se abusa nuevamente de AppDomain Hijacking para cargar Updater.dll.
Carga final: Updater.dll localiza y ejecuta la exportación CheckForUpdates de UpdateChecker.dll, que es el backdoor MiniFast.
El malware validaba la cadena de ejecución verificando que el proceso host fuera update.exe y el proceso padre svchost.exe, una técnica anti-análisis efectiva.
Los certificados digitales utilizados incluían Gray Matter Software S.R.L. y Kirubel Kerie Negeya, ambos emitidos por SSL.com, continuando el patrón de abuso de infraestructura de firma de confianza documentado previamente.
Campaña 3: Post-Conflicto — “SQL Developer” (Abril 2026)
En abril de 2026, se observó una nueva variante de ataque que utilizaba SEO poisoning (envenenamiento de motores de búsqueda). El grupo registró decenas de dominios que apuntaban a un sitio falso de descarga de SQL Developer (getsqldeveloper[.]com), utilizando técnicas de keyword stuffing (”Download SQL Developer”, “SQL Developer Free”) para mejorar el posicionamiento en Bing y DuckDuckGo.
Los usuarios que buscaban descargar SQL Developer legítimamente eran dirigidos al sitio malicioso, que distribuía el backdoor MiniFast. Esta campaña demostró una expansión de las capacidades del grupo más allá del phishing tradicional, aprovechando la ingeniería social a gran escala a través de resultados de búsqueda comprometidos.
Campaña 4: NodeRabbit/PollCat (Septiembre 2026)
La más reciente y audaz campaña de Nimbus Manticore involucra malware escrito en Node.js y JavaScript, dirigido a sectores de aviación y FinTech en Afganistán, Egipto, Etiopía y Pakistán.
NodeRabbit se distribuye a través de archivos ZIP que contienen desafíos de programación trojanizados, enviados mediante cuentas falsas de reclutadores en LinkedIn. El archivo Front-Technical-Challenge.zip contiene una aplicación Express/React/Vite aparentemente legítima, pero la primera línea de server.js importa el paquete npm trojanizado colorized_terminal versión 2.1.0, que lanza el implante como proceso detachado en segundo plano.
El implante genera un identificador único basado en SHA-256 del hostname, nombre de usuario, versión del SO, arquitectura y dirección MAC. Se vincula a un listener TCP en 127.0.0.1:48739 como mecanismo de instancia única. La comunicación C2 utiliza tres endpoints Azure con conmutación por error, y los datos están cifrados con AES-256-GCM.
PollCat es un RAT paralelo escrito en JavaScript ofuscado que utiliza el mismo vector de distribución pero con una estructura de código sustancialmente diferente.
Infraestructura y Comunicación C2
La infraestructura de comando y control de Nimbus Manticore se caracteriza por su resiliencia y distribución geográfica:
Azure App Service: La mayoría de los C2 utilizan subdominios .azurewebsites.net, proporcionando infraestructura legítima y difícil de bloquear sin afectar servicios legítimos.
Cloudflare: Utilizado como proxy inverso para ocultar la infraestructura real.
Dominios registrados: Decenas de dominios con temáticas variadas (finanzas, salud, tecnología, consulting) que sirven como puntos de anclaje para SEO poisoning o como C2 directos.
Conmutación por error: Múltiples servidores C2 con prioridades definidas, permitiendo al malware cambiar automáticamente si un endpoint deja de responder.
Cifrado: AES-256-GCM para NodeRabbit, JSON cifrado para MiniFast, y codificación hexadecimal con separadores @##@ para TWOSTROKE.
Análisis Técnico de TWOSTROKE-Like Backdoor y SSH Tunneler
La variante TWOSTROKE-like representa la columna vertebral de las capacidades de túnel y persistencia del grupo. Su análisis técnico revela varias características notables:
Estructura del Malware
TWOSTROKE es un backdoor de 64 bits para Windows que se compila como DLL ejecutable. Su tamaño reducido y su diseño modular lo hacen ideal para ser cargado en memoria mediante técnicas de sideloading o AppDomain hijacking.
Protocolo de Comunicación
El protocolo de comunicación C2 sigue un formato basado en texto hexadecimal con el separador @##@ entre campos. Este diseño simple permite al controlador mantener múltiples sesiones simultáneamente sin necesidad de parsers complejos. La comunicación se realiza exclusivamente por HTTPS (TCP/443), lo que facilita la mezcla con tráfico web legítimo.
Generación de Identificadores
El mecanismo de generación de IDs es notable por su eficiencia:
Se obtiene el nombre DNS completo del equipo mediante GetComputerNameExW(ComputerNameDnsFullyQualified).
Se aplica una operación XOR con una clave estática codificada en el binario.
El resultado se convierte a representación hexadecimal.
Se toman los primeros 8 caracteres.
Se invierten los caracteres.
Este proceso genera un identificador único por máquina que es consistente pero no predecible, permitiendo al operador rastrear sesiones sin necesidad de registro centralizado.
Capacidades de Túnel SSH
La variante SSH Tunneler amplía las capacidades de TWOSTROKE mediante la creación de túneles SSH reversos hacia infraestructura Azure. Esto permite al operador acceder a redes internas que de otro modo serían inaccesibles desde Internet, utilizando la víctima como punto de salto. Los túneles SSH se establecen a través de puertos Azure seleccionados dinámicamente, dificultando el bloquego basado en IP.
Evasión y Detección
TWOSTROKE emplea varias técnicas de evasión:
Comunicación HTTPS con User-Agent que imita navegadores legítimos.
Validación del proceso padre antes de ejecutar comandos.
Uso de certificados SSL válidos (robados o falsos) para firmar binarios.
Ofuscación mediante herramientas LLVM que dificultan el análisis estático.
Víctimas y Objetivos
La Víctimalogía de Nimbus Manticore ha evolucionado significativamente con el tiempo:
Fase inicial (2022-2023): Organizaciones de defensa y aeroespacial en Israel, Medio Oriente y subcontratistas occidentales.
Fase europea (2025): Expansión a Dinamarca, Suecia y Portugal, con objetivos en telecomunicaciones y defensa.
Fase global (2026): Campañas masivas durante Operation Epic Fury con objetivos en EE.UU., Europa Occidental, Medio Oriente, África (Egipto, Etiopía, Afganistán, Pakistán) y Australia.
Los sectores objetivo incluyen:
Aviación: Aerolíneas, fabricantes de aeronaves, aeropuertos.
Defensa: Contratistas de defensa, empresas de electrónica militar.
FinTech: Instituciones financieras, plataformas de pago.
Telecomunicaciones: Operadores de red, proveedores de infraestructura.
Software: Empresas de desarrollo de software, consultoras de TI.
La correlación entre los señuelos de phishing y los sectores objetivo es consistente: ofertas de empleo ficticias de aerolíneas para el sector aviación, ofertas de empresas de software para el sector tecnológico, y así sucesivamente.
Implicaciones para la Defensa
Las capacidades demostradas por Nimbus Manticore plantean desafíos significativos para los equipos de seguridad:
Velocidad de evolución: El grupo puede desarrollar y desplegar nuevas variantes de malware en cuestión de semanas, posiblemente asistido por herramientas de IA generativa.
Infraestructura resiliente: El uso de Azure App Service, Cloudflare y múltiples dominios registrados hace que el bloquejo de infraestructura sea complejo sin generar falsos positivos.
Técnicas de evasión avanzadas: AppDomain hijacking, DLL sideloading, y ofuscación LLVM dificultan la detección por firmas tradicionales.
Multi-plataforma: La expansión a Node.js/Javascript permite atacar entornos Windows, Linux y macOS con un solo codebase.
SEO poisoning: La capacidad de comprometer resultados de búsqueda amplifica el alcance más allá del phishing dirigido tradicional.
Protección y Mitigación
Para las empresas
1. Segmentación de Red y Control de Acceso
Implementar microsegmentación para limitar el movimiento lateral. Restringir el acceso SSH y RDP a subredes específicas mediante firewalls de aplicaciones web y grupos de seguridad de red. Deshabilitar protocolos innecesarios en puntos finales.
2. Monitoreo de Comportamiento
Implementar soluciones EDR/XDR que detecten:
Ejecución de procesos firmados legítimos que cargan DLLs no firmadas (DLL sideloading).
Modificaciones de tareas programadas existentes.
Creación de archivos en ubicaciones atípicas (AppData\Local\Packages\, %LOCALAPPDATA%\Intel\).
Conexiones HTTPS a dominios .azurewebsites.net desde hosts que no deberían comunicarse con Azure.
Uso de PowerShell o WScript para lanzar scripts WSL.
3. Hardening de .NET Applications
Auditar archivos .config en busca de entradas AppDomainManager no autorizadas.
Implementar strong-name validation para ensamblados .NET.
Restringir la carga de DLLs desde directorios de usuario.
Deshabilitar bypassTrustedAppStrongNames y etwEnable en configuraciones de aplicaciones.
4. Protección contra SEO Poisoning
Educar a empleados sobre la verificación de URLs antes de descargar software.
Implementar extensiones de navegador que bloqueen dominios conocidos como maliciosos.
Utilizar DNS filtering para resolver dominios sospechosos.
5. Gestión de Certificados
Implementar certificate pinning en aplicaciones críticas.
Monitorear el uso de certificados SSL.com en entornos corporativos.
Revocar accesos de desarrolladores que manejen certificados de firma de código.
6. Detección de Node.js Malicioso
Monitorear la ejecución de node.exe con argumentos sospechosos o desde ubicaciones atípicas (%APPDATA%\Microsoft\EdgeUpdate\, %LOCALAPPDATA%\Intel\DSA\).
Implementar reglas YARA para detectar imports de paquetes npm trojanizados.
Auditar node_modules en busca de paquetes no publicados en el registro oficial (vías locales en lugar de remote).
7. Inteligencia de Amenazas
Suscribirse a reportes de Mandiant, Check Point Research, Kaspersky Securelist y Palo Alto Unit 42.
Implementar IOC feeds de los hashes SHA-256, dominios y IPs documentados en este informe.
Utilizar reglas YARA-L de Google SecOps para detectar TTPs de UNC1549.
Para Individuos
1. Verificación de Ofertas de Empleo
Nunca ejecutar archivos de desafíos técnicos sin analizarlos primero con herramientas de antivirus o análisis estático.
Verificar la identidad del reclutador a través de canales oficiales de la empresa.
Desconfiar de solicitudes urgentes con plazos cortos (el grupo utiliza presiones de tiempo de 3 horas).
2. Navegación Segura
Verificar la URL antes de descargar software de resultados de búsqueda.
Utilizar marcadores para sitios de descarga conocidos en lugar de buscar a través de motores de búsqueda.
Instalar extensiones de seguridad que alerten sobre dominios maliciosos.
3. Actualización y Parcheo
Mantener todos los software actualizados, especialmente navegadores, Zoom y herramientas de desarrollo.
Configurar actualizaciones automáticas para recibir parches de seguridad promptly.
Conclusión
Nimbus Manticore representa una de las amenazas más sofisticadas y adaptables en el panorama de espionaje cibernético iraní. Su evolución desde un simple backdoor C++ (MINIBIKE) hasta un RAT multiplataforma basado en Node.js (NodeRabbit) en menos de cuatro años demuestra una capacidad de innovación y adaptación que iguala o supera a muchos grupos de amenaza estatales. La adopción de técnicas de desarrollo asistido por IA, la expansión a SEO poisoning, y la diversificación hacia JavaScript y Node.js señalan un grupo que no solo mantiene el ritmo de la industria de la seguridad, sino que a menudo la adelanta.
La herramienta TWOSTROKE, aunque ahora complementada por backdoors más avanzados como MiniFast y NodeRabbit, representa la base sobre la cual se ha construido todo el ecosistema de malware del grupo: comunicación C2 estructurada, cifrado, tunneling y persistencia elegante. Comprender esta línea de evolución es fundamental para los equipos de defensa, ya que muchas de las técnicas empleadas por las variantes más recientes tienen sus raíces en el diseño original de TWOSTROKE.
Nimbus Manticore es un adversario dinámico que aprende, se adapta y expande sus capacidades en respuesta a las defensas que encuentra. La defensa efectiva requiere vigilancia continua, inversión en inteligencia de amenazas actualizada, y una arquitectura de seguridad que asuma la compromisión y se centre en la detección y respuesta rápida, más que en la prevención absoluta.
Fuentes y Referencias
1. Google Mandiant / Google Threat Intelligence Group (GTIG)
“When Cats Fly: Suspected Iranian UNC1549 Targets Israeli and Middle East Aerospace and Defense Sectors”
https://cloud.google.com/blog/topics/threat-intelligence/suspected-iranian-unc1549-targets-israel-middle-east
2. Google Mandiant / GTIG
“Frontline Intelligence: Analysis of UNC1549 TTPs, Custom Tools, and Malware Targeting the Aerospace and Defense Ecosystem”
https://cloud.google.com/blog/topics/threat-intelligence/analysis-of-unc1549-ttps-targeting-aerospace-defense
3. Check Point Research
“Fast and Furious – Nimbus Manticore Operations During the Iranian Conflict” (Mayo 2026)
https://research.checkpoint.com/2026/fast-and-furious-nimbus-manticore-operations-during-the-iranian-conflict/
4. Check Point Research
“Nimbus Manticore Deploys New Malware Targeting Europe” (2025)
https://research.checkpoint.com/2025/nimbus-manticore-deploys-new-malware-targeting-europe/
5. Palo Alto Networks Unit 42
“Tracking Iranian APT Screening Serpens’ 2026 Espionage Campaigns”
https://unit42.paloaltonetworks.com/tracking-iran-apt-screening-serpens/
6. Kaspersky Securelist
“Mirage Kitten targets Middle East and Africa region with new malware” (Julio 2026)
https://securelist.com/mirage-kitten-new-tools/120811/
7. Kaspersky Securelist
“Mirage Kitten targeting aviation and FinTech sectors across the Middle East and Africa with a new malware set” (Septiembre 2026)
https://securelist.com/mirage-kitten-new-backdoors-noderabbit-pollcat/121244/
8. Microsoft Threat Intelligence
“Smoke Sandstorm / BOHRIUM: Iranian Threat Actor Profile”
(Documentación interna de Microsoft; referencias a través de reportes públicos de Check Point y Mandiant)
9. MITRE ATT&CK
Enterprise ATT&CK Matrix – Técnicas documentadas para UNC1549
https://attack.mitre.org/
10. CISA (Cybersecurity and Infrastructure Security Agency)
Advisory AA25-137A y AA23-164A (referencias cruzadas con reportes de Mandiant y Microsoft)
https://www.cisa.gov/
11. Group-IB Threat Intelligence
“Tortoiseshell: New Toolset and Operational Infrastructure Exposed” (26 Agosto 2026)
https://www.group-ib.com/blog/tortoiseshell-apt-toolset-infrastructure/